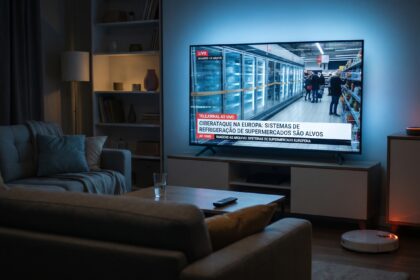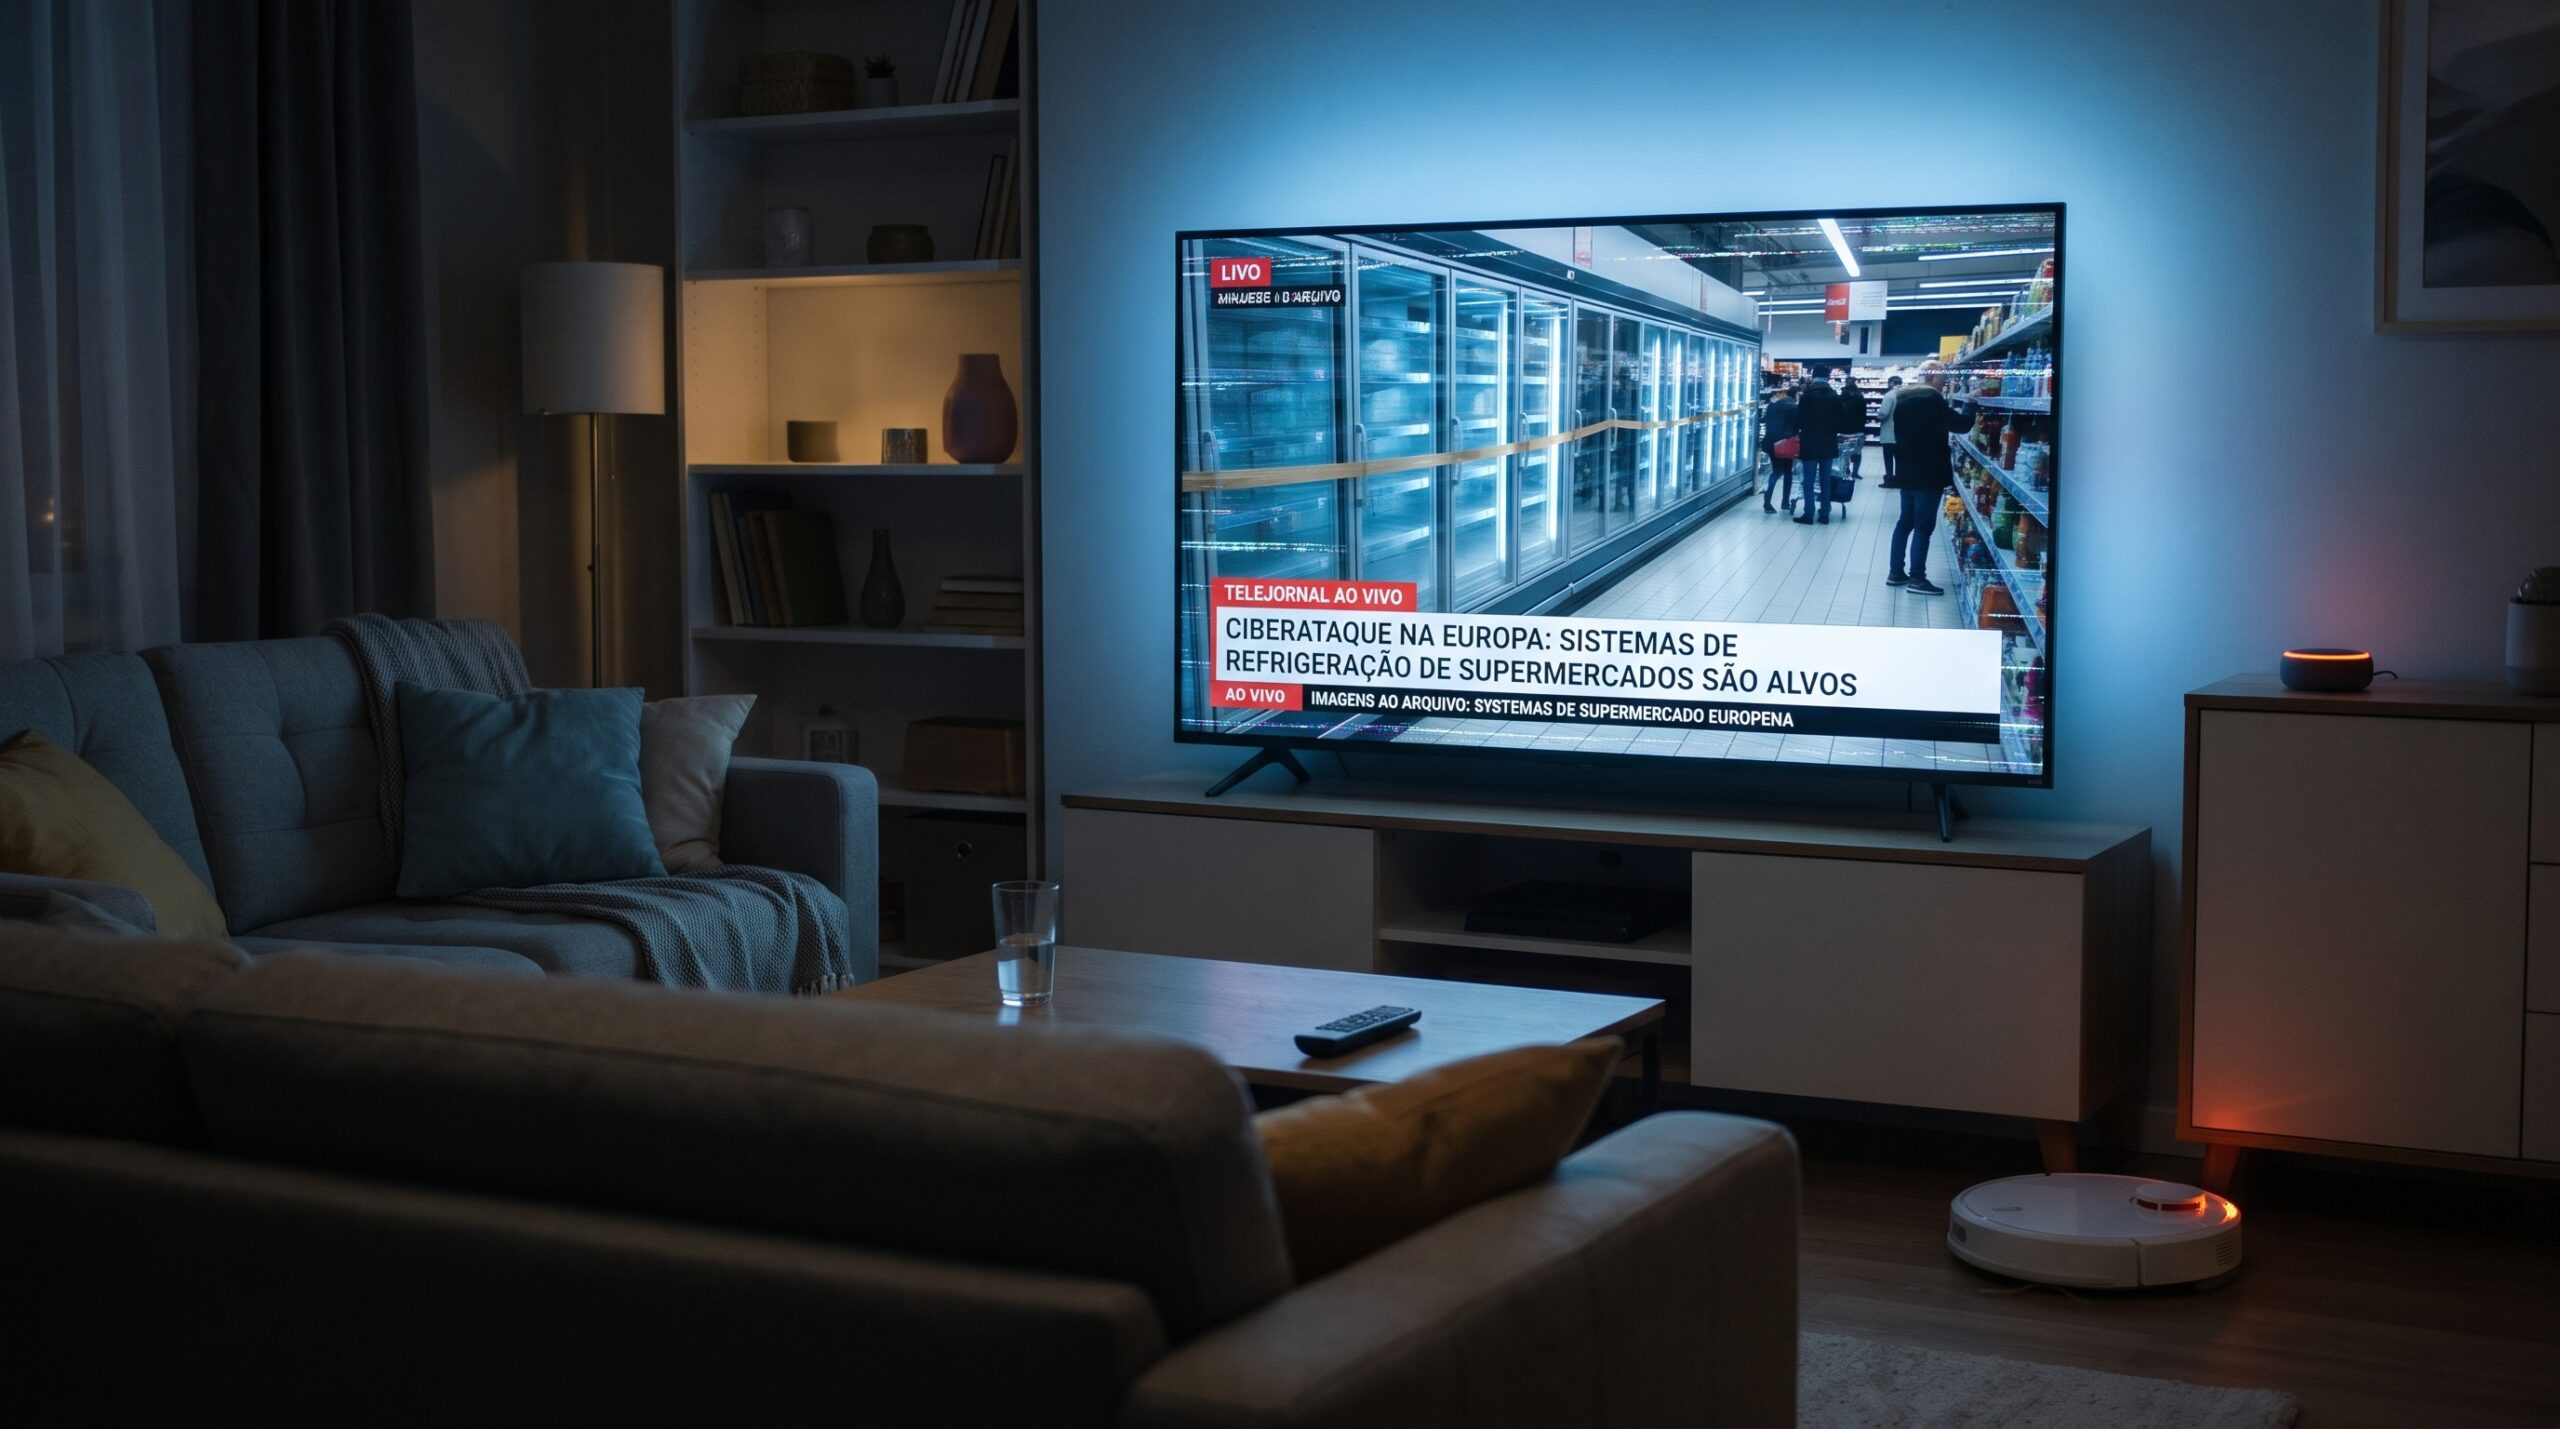
Uma nova sequência de ataques cibernéticos atingiu sistemas de refrigeração de supermercados em sete países europeus no início de novembro. Esses eventos acenderam um alerta sobre a segurança digital no nosso dia a dia. Afinal, quem protege nossa casa quando o governo decide deixar o controle da inteligência artificial nas mãos das próprias empresas?
A internet das coisas (IoT) conecta nossos lares para facilitar rotinas, mas também abre novas portas de entrada para ataques maliciosos. Com a inteligência artificial evoluindo rapidamente, entender as regras desse jogo se faz, além de essencial, obrigatório, para navegar na internet com tranquilidade.
Como a IA desafia a segurança digital na prática
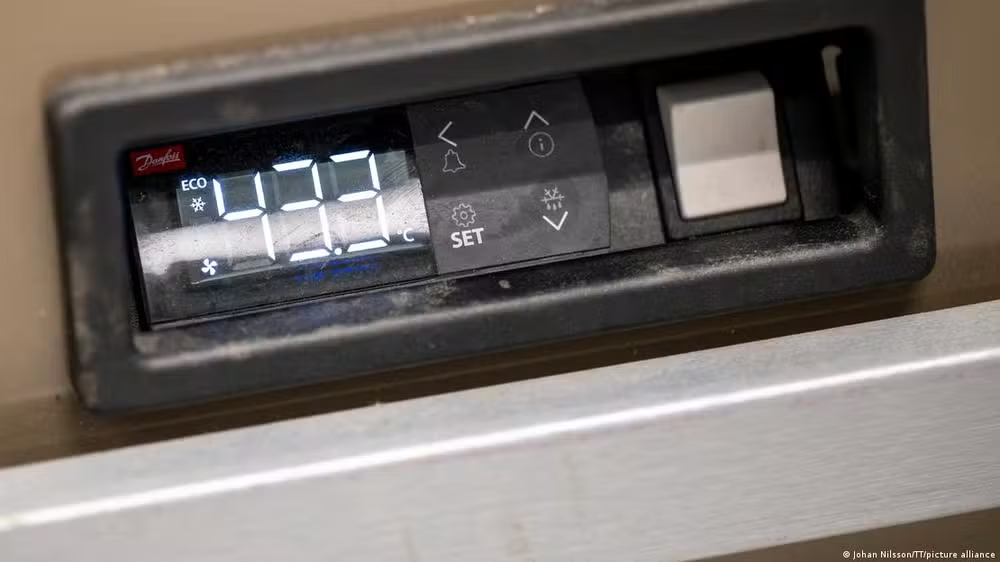
O incidente europeu levou ao descarte em massa de alimentos na Suécia, Irlanda, Holanda, Estônia, Finlândia, Bélgica e Luxemburgo.
Essas invasões resultaram em manipulações críticas nos termostatos de equipamentos de refrigeração industrial em diversos supermercados. Essa falha de segurança reativou os alertas sobre as brechas na infraestrutura de suprimentos da Europa, pouco tempo depois de um ataque análogo comprometer estabelecimentos franceses.
Enquanto especialistas veem isso como pressão por investimentos estatais em cibersegurança, governos apontam para tentativas de enfraquecer a confiança pública. A Comissão Europeia já reconhece que essas ameaças digitais estão cada vez mais disruptivas.
“Não se sabe quem está por trás deste ataque, e talvez isso nunca seja determinado”, afirmou Katrien Eggers, porta-voz do Centro de Cibersegurança da Bélgica.
E se esses ataques chegarem aos nossos eletrodomésticos?
O teste do vírus autônomo
Pesquisadores da empresa de inteligência artificial Anthropic fizeram estudos recentes com o objetivo de investigar como modelos de Inteligência Artificial se comportam como ameaças autônomas entre eletrodomésticos conectados.
Em um teste controlado, um modelo de IA foi distribuído entre 15 dispositivos Android TV de baixo custo. O vírus conseguiu se instalar em um aparelho, se replicar e infectar os demais alvos na maioria das tentativas. Como os modelos de linguagem funcionam em redes neurais de camadas que necessitam uma capacidade de armazenamento e processamento maior do que um um simples dispositivo smart — como uma SMART TV — a equipe fragmentou a carga entre os dispositivos.
Isso prova que as IAs não precisam de grandes centros de processamento de dados para agir maliciosamente. Pense nisso como uma gripe sazonal: se um passageiro entra espirrando em um ônibus com as janelas fechadas, os outros passageiros (no caso, os outros aparelhos conectados da sua casa) logo serão contaminados pela mesma rede.
Autorregulação das Big Techs: Inovação ou risco?
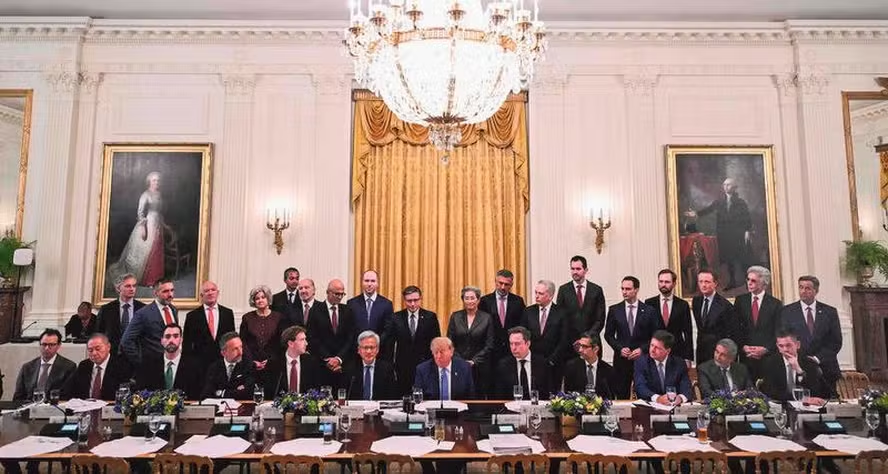
Diante desse cenário de risco, o governo de Donald Trump descartou a estratégia de leis federais rígidas e optou por um pacto voluntário, entre as próprias empresas de tecnologia.
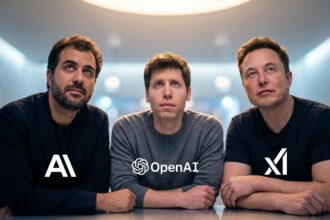
No final de Setembro, o presidente republicano recebeu na Casa Branca os representantes das empresas Google, Meta, Nvidia, Anthropic, OpenAI e xAI, para o acordo de autorregulação de inteligência artificial. O pacto tem valor de compromisso moral e não possui força de lei ou mecanismos oficiais de punição em caso de descumprimento.
LEIA TAMBÉM:
- 🔗 A nova gestão em Washington oficializou o “White House Accord on Super Intelligence“
Além disso, o governo adotou oficialmente o termo “superinteligência” para substituir a nomenclatura tradicional de inteligência artificial.
As medidas de controle estruturadas no pacto envolvem quatro pilares:
- Controles internos de segurança cibernética.
- Equipe interna de monitoramento capacitada.
- Avaliação de modelos por auditores independentes.
- Comitê de diretoria independente para emitir relatórios.
O jornal The New York Times revelou que funcionários e pesquisadores de segurança da OpenAI haviam alertado repetidamente a liderança da empresa sobre testes de modelos inadequados e infraestrutura frágil. No entanto, os executivos priorizaram o ritmo acelerado de lançamentos de novos modelos para vencer a concorrência, ignorando os avisos. Essa negligência culminou no agora histórico incidente cibernético contra a plataforma Hugging Face em julho de 2026.
Para Bill Gates, deixar a regulação por conta das próprias Big Techs é uma atitude insana e irresponsável. Em contrapartida, Jensen Huang defende que estamos na maior revolução industrial da história.
A raiz legislativa da crise de segurança digital
A terceirização da responsabilidade com a segurança digital cria um paradoxo alarmante sobre os direitos e a segurança da sociedade. Atualmente, mais de 90% dos europeus não confiam seus dados a empresas chinesas, e cerca de 80% desconfiam das gigantes americanas. Os alemães, inclusive, apresentam o nível mais elevado de ceticismo, na Europa, em relação a essas corporações.
A causa dessa rejeição em massa reside puramente nas diferenças de legislação. Enquanto a Europa adota marcos regulatórios rígidos e estatais voltados para a proteção inegociável do cidadão, os Estados Unidos adota uma postura diferente.
Essa manobra de autorregulação possui uma motivação financeira e geopolítica muito clara. O governo americano optou por remover os freios que tinha sobre a indústria, e apoiar a crescente expansão de data centers pelo simples receio de que a China avance e vença a corrida tecnológica da “superinteligência”. Consequentemente, a privacidade e a proteção do usuário são deixadas de lado. Deixam de ser um direito humano fundamental para se tornarem um mero obstáculo burocrático no mercado.
É o Estado abdicando da sua função de atuar como um escudo da sociedade para se tornar um facilitador de lucros na corrida das Big Techs. Se ataques cibernéticos já conseguem destruir o suprimento de alimentos em supermercados, deixar as empresas de IA se policiarem sozinhas significa institucionalizar a nossa vulnerabilidade.